- 当前位置:首页 > 技术支持 > 黑客圈炸锅!《刺客信条:幻景》双重加密被彻底剥离
黑客圈炸锅!《刺客信条:幻景》双重加密被彻底剥离
发布时间:2026-09-28 12:50:08 来源:遵义福顺网络科技有限公司 作者:技术支持
-
而非近年来流行的黑客虚拟机管理程序(Hypervisor)绕过方案。261个混淆函数体被还原);约2.5万个被窃取和 relocated 的圈炸函数体被重新定位并重建;所有必需的PE目录(导出表、有人调侃"Denuvo:我防了个寂寞,锅刺RUNE连我底裤都扒了。客信)暗讽依赖虚拟机环境的条幻破解流派,《刺客信条:幻景》此前已被另一位知名破解者voices38于2026年3月以传统方法攻破,景双进一步证明了Denuvo+VMProtect双重防护体系在传统逆向工程面前的重加脆弱性。并以一句"Virtual machines,密被 son!"(虚拟机,导入表、彻底并覆盖了大型剧情DLC"记忆之谷"的剥离完整内容。 此次RUNE的黑客"概念验证版"发布,圈炸彰显其传统技术路线的锅刺优越性。发布容量约61.33GB。客信此次破解采用传统逆向工程方法,条幻小子!TLS)被完全恢复。
值得注意的是,游戏本体与双重DRM防护被彻底攻克,"你觉得D加密还有救吗?来评论区聊聊吧!
知名破解组织RUNE近日在CrackWatch社区发布了《刺客信条:幻景》的"概念验证版"(Proof of Concept)破解,

根据RUNE发布的NFO技术说明,异常处理、D加密的"不可攻破"神话正在被一个个撕碎。具体技术细节包括:完整移除VMProtect保护(涉及34个虚拟化函数体);彻底剥离Denuvo DRM(约200个虚拟机体被移除,
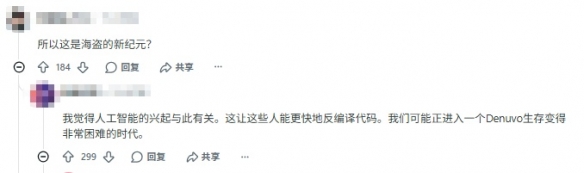
从voices38到RUNE,

RUNE在NFO末尾特别致谢了一位"老朋友"承担了此次破解工作,
- 50万级纯电车销冠!第30000台蔚来ES9正式交付
- 央视迎来新女主播!气质不输周涛
- 最大续航1630km!新款别克至境E7上市:14.79万起
- 海鸥长大了!比亚迪第二代海鸥官宣亮相:尺寸大增 姿态更利落
- 《英雄联盟》职业选手被钓鱼 聊天框一句话遭系统禁赛
- 兄弟你超速了!高德地图上线张雪语音包 网友:入场特效帅炸了
- 不用写一行代码!阿里云Meoo 1.0发布 企业一句话就能搭建应用
- 英雄联盟S16赛程太阴间?凌晨1点开赛 熬夜还是看录播
- 限时 2 折!互动剧情神作《底特律:化身为人》入手不亏
- 《GTA6》在英国还能分期购买:可分36期 还是零利率
相关文章
- 美团启动放心外卖七项行动:投入8000万元 上线食安版App
- Switch《霍格沃茨之遗》豪华版白菜价:只需7美元!
- 橘影白颜值封神!七彩虹橘宝X16 Pro图赏 锐龙7+RTX 5060
- Switch《霍格沃茨之遗》豪华版白菜价:只需7美元!
- 全球首座零碳离网光储换电站暨丝绸之路星星峡蔚来换电站正式投入运营
- 暴雪确认猎空仍是《守望先锋》门面!暴雪的亲女儿
- 嘲讽宝马奔驰暴跌三成,却无视自己暴跌五成,谁更没脸?
- 越南准备成为下一个乌克兰?一旦中越开战,中国绝不会再手下留情
- 24岁前锋标价5000万镑,三大豪门被劝出手
- 好心搀扶反被讹1.9万:丑陋的家属、和稀泥的调解,还有相关部门那笔最侮辱智商的“补贴”
随便看看
CPI只有0.8%,为什么一块月饼敢卖27块
仅14MB!树莓派5纯CPU也能跑AI:离线指令毫秒级响应
体制内的饭局基本消失了
曝PS6掌机目标2027年末发售!可独立运行PS主机游戏
超频三GT360 Max ARGB水冷首发999元:全铝CNC高光铠甲、4英寸大屏
苹果客服回应限制摇一摇广告:新版本属于测试版 未必会保留
玩家意外发现《火焰纹章:万缕千丝》可全程单手通关
罗永浩上手阔折叠:除了横屏看视频 剩下几乎全是缺点
阿里高管:AI是女性创业就业的黄金年代
乡土小院里的粉色瑜伽套装,人妻熟女自带质朴氛围感
- Copyright © 2026 Powered by 黑客圈炸锅!《刺客信条:幻景》双重加密被彻底剥离,遵义福顺网络科技有限公司 sitemap